Tin tức
Lỗ Hổng PHP Tháng 10/2026: Website Của Bạn Đã An Toàn Chưa?
27
Th10
Th10
Lỗ hổng PHP tháng 10/2026 là lời nhắc rằng một website vẫn chạy bình thường chưa chắc đã sử dụng phần mềm an toàn. Ngày 21/10/2026, nhóm phát triển PHP phát hành các bản vá cho hai lỗ hổng nghiêm trọng, được gọi chung là PHP2Shell. Trong những điều kiện có thể khai thác, kẻ tấn công có khả năng thực thi mã trên máy chủ mà không cần đăng nhập.
Chưa từng viết một dòng code PHP? Rất có thể bạn vẫn từng sử dụng website chạy PHP khi đọc tin tức, mua hàng, gửi biểu mẫu hoặc đăng nhập trang quản trị. Và nếu đang sở hữu website WordPress hay WooCommerce, có một việc bạn nên làm ngay: kiểm tra phiên bản PHP thực tế trên máy chủ và xác nhận tình trạng bản vá. Bài viết này giải thích sự việc bằng ngôn ngữ dễ hiểu, kèm hướng dẫn kiểm tra trên WordPress và Plesk.
PHP là gì? Có thể bạn đã sử dụng PHP mà không hề biết
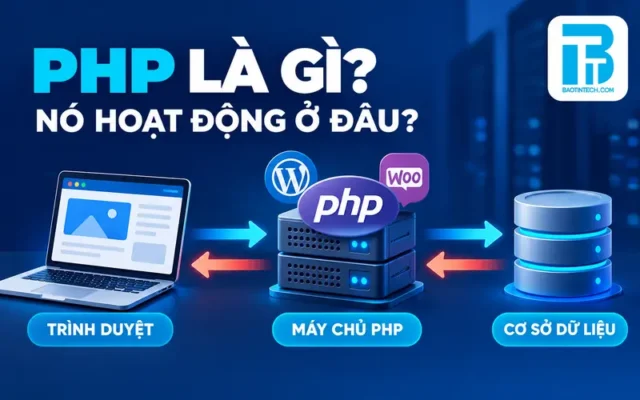
Hãy nghĩ đến một lần bạn mở website bán hàng, tìm chiếc laptop mình quan tâm rồi thêm sản phẩm vào giỏ. Trình duyệt hiển thị hình ảnh, tên hàng và nút bấm; nhưng phía sau đó, máy chủ còn phải xử lý yêu cầu, đọc dữ liệu và quyết định nội dung nào được gửi về. PHP là một trong những ngôn ngữ lập trình có thể đảm nhiệm phần việc ấy.
Nói đơn giản, PHP thường chạy phía máy chủ (server-side). Khi bạn mở một trang có dùng PHP, phần xử lý quan trọng có thể diễn ra tại hosting hoặc máy chủ trước khi kết quả được gửi về trình duyệt. Bạn không nhất thiết nhìn thấy chữ “PHP” trên màn hình, dù đang sử dụng chức năng do nó hỗ trợ.
Những tình huống quen thuộc có thể liên quan đến PHP
Một trang tin xây dựng trên WordPress, cửa hàng WooCommerce, trang giới thiệu doanh nghiệp hay hệ thống đăng ký nội bộ đều có thể dùng PHP. Đặc biệt, WordPress được phát triển bằng PHP, nên người sở hữu website WordPress cần quan tâm đến phiên bản PHP mà hosting đang chạy, không chỉ phiên bản WordPress trong trang quản trị.
Tuy vậy, không phải mọi website đều sử dụng PHP. Có hệ thống chạy bằng Node.js, Python, Java, .NET hoặc công nghệ khác. Cách đáng tin cậy để xác định không phải nhìn giao diện, mà là xem cấu hình máy chủ hoặc hỏi đơn vị quản trị website.
Vì sao lỗi PHP có thể ảnh hưởng cả một website?
Nếu coi website là cửa hàng, giao diện giống khu vực khách nhìn thấy, còn phần mềm máy chủ giống hệ thống vận hành phía sau. Khi lỗi xảy ra ở lớp xử lý chung như PHP, vấn đề không nhất thiết nằm trong một nút bấm hay một plugin riêng lẻ. Nhiều ứng dụng dùng cùng bản PHP có thể cần kiểm tra dù chúng vẫn hiển thị bình thường.
Ngày 21/10/2026, chuyện gì đã xảy ra với PHP?
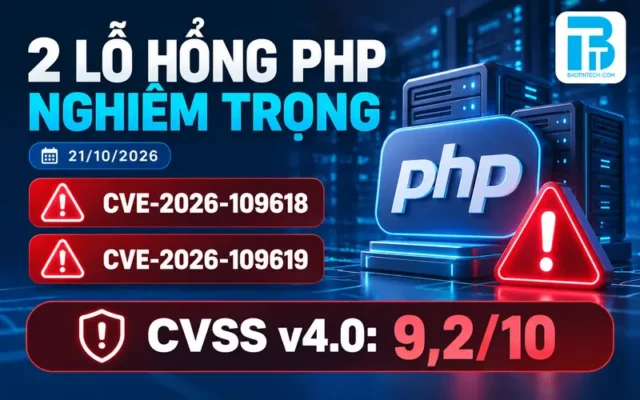
Ngày 20/10/2026, nhóm bảo mật PHP phát thông báo trước về một đợt cập nhật đặc biệt. Đúng ngày 21/10/2026, các bản vá được phát hành cho hai lỗ hổng mang mã CVE-2026-109618 và CVE-2026-109619, với mức độ nghiêm trọng 9,2/10 theo CVSS v4.0. Hai lỗi thường được nhắc chung dưới tên PHP2Shell.
Điều khiến giới bảo mật chú ý không chỉ là điểm số. Theo thông báo chính thức, trên hệ thống bị ảnh hưởng, lỗ hổng có thể cho phép thực thi mã từ xa không cần xác thực — nghĩa là kẻ tấn công có thể tìm cách tác động đến máy chủ trước cả bước đăng nhập tài khoản website.
Hai mã CVE nói về điều gì?
CVE-2026-109618 liên quan đến việc xử lý trạng thái bộ nhớ trong tình huống PHP thiếu bộ nhớ khi tiếp nhận và xử lý yêu cầu. CVE-2026-109619 liên quan đến trạng thái nội bộ còn giữ tham chiếu tới vùng nhớ đã được giải phóng. Đó là hai lỗi ở lớp thực thi PHP, không phải tên của một plugin WordPress.
Không cần thuộc hai mô tả kỹ thuật này mới bảo vệ được website. Điều chủ website cần nắm là: nếu máy chủ dùng phiên bản PHP nằm trong phạm vi ảnh hưởng, cần cập nhật bản vá phù hợp; việc thay mật khẩu quản trị hoặc cập nhật giao diện không giải quyết trực tiếp lỗi của PHP.
RCE nguy hiểm ra sao — và có phải website nào cũng bị hack?
RCE là viết tắt của Remote Code Execution, tức khả năng thực thi mã từ xa. Nếu khai thác thành công, tác động có thể nghiêm trọng, từ làm gián đoạn dịch vụ đến truy cập trái phép dữ liệu hoặc máy chủ. Nhưng có lỗ hổng không đồng nghĩa website đã bị tấn công. Khả năng khai thác thực tế còn phụ thuộc phiên bản, cách triển khai, cấu hình và các biện pháp bảo vệ khác.
Cũng vì thế, các tiêu đề nói về số lượng lớn nỗ lực tấn công cần được hiểu đúng: một nỗ lực khai thác không tự động tương đương một website đã bị xâm nhập thành công. Bài viết này không sử dụng số liệu tấn công toàn cầu khi chưa có nguồn kiểm chứng cụ thể.
Những website và hệ thống nào cần kiểm tra nguy cơ PHP2Shell?
WordPress và WooCommerce
Nếu đang quản trị cửa hàng WooCommerce, có thể bạn quen với việc cập nhật WordPress, Flatsome hoặc plugin bán hàng. Nhưng PHP là một thành phần ở tầng khác. WordPress phiên bản mới không bảo đảm PHP trên hosting cũng đã mới. Website có thể dùng bộ mã nguồn đã cập nhật, trong khi máy chủ vẫn chạy PHP 8.4.25 chẳng hạn.
Laravel, website PHP tự phát triển và các ứng dụng nội bộ
Website xây bằng Laravel, các hệ thống quản lý tùy chỉnh hoặc ứng dụng PHP khác cũng cần rà soát. Đây là vấn đề của PHP runtime, không phải cơ sở để kết luận Laravel hay WordPress tự thân gây ra hai lỗ hổng này.
Shared hosting, VPS, Plesk và máy chủ riêng
Người dùng shared hosting thường không được phép tự thay toàn bộ phần mềm hệ thống; khi đó nhà cung cấp hosting là đầu mối cần liên hệ. Với VPS hoặc máy chủ riêng, quản trị viên phải kiểm tra phiên bản PHP, gói cập nhật và cách PHP được triển khai.
Không nên nghĩ rằng chỉ hệ thống dùng PHP-FPM mới liên quan. Thông báo bảo mật cũng yêu cầu kiểm tra các môi trường PHP phục vụ yêu cầu web như Apache mod_php, php-cgi, LiteSpeed và những cách triển khai khác. Mức độ khai thác không nhất thiết đồng đều giữa các môi trường.
Phiên bản PHP nào đã có bản vá tháng 10/2026?
Đây là bảng đối chiếu dành cho những nhánh PHP được công bố bản vá chính thức ngày 21/10/2026:
| Nhánh PHP | Bản chưa vá trong cùng nhánh | Bản vá tối thiểu công bố |
|---|---|---|
| PHP 8.2 | 8.2.34 trở xuống | 8.2.35 |
| PHP 8.3 | 8.3.35 trở xuống | 8.3.36 |
| PHP 8.4 | 8.4.26 trở xuống | 8.4.27 |
| PHP 8.5 | 8.5.11 trở xuống | 8.5.12 |
Ví dụ, nếu trong hosting bạn thấy PHP 8.4.25, bản đó thấp hơn mốc 8.4.27 và cần kiểm tra cập nhật ngay. Ngược lại, chỉ nhìn thấy chuỗi phiên bản chưa phải lúc nào cũng đủ: một số nhà cung cấp hệ điều hành hoặc hosting có thể áp dụng backport, nghĩa là đưa bản sửa bảo mật vào một gói vẫn mang số phiên bản cũ. Với trường hợp này, cần xem thông báo của nhà cung cấp.
PHP 8.1 và các nhánh cũ hơn không nằm trong bốn nhánh phát hành phổ thông trên. Một số nhà cung cấp có bản vá mở rộng riêng, nhưng về lâu dài chủ website nên có kế hoạch chuyển sang nhánh PHP còn được hỗ trợ, thay vì mặc định một bản cũ đã an toàn.
Cách kiểm tra website đang dùng PHP phiên bản nào
Kiểm tra trực tiếp trong WordPress
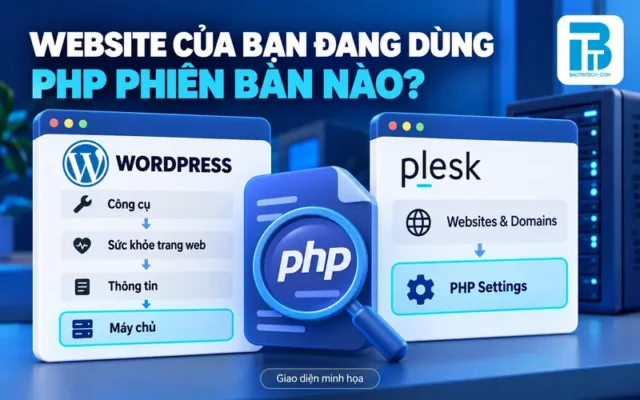
Đăng nhập khu vực quản trị website, vào Công cụ → Sức khỏe website → Thông tin → Máy chủ. Tìm trường Phiên bản PHP (PHP version). Ghi lại số phiên bản rồi đối chiếu với bảng phía trên.
Đây là cách đơn giản để biết WordPress đang nhận diện môi trường PHP nào. Nếu website có nhiều môi trường hoặc bộ đệm cấu hình riêng, người quản trị vẫn nên kiểm tra thêm ở hosting để chắc chắn đúng tên miền đang hoạt động.
Kiểm tra và cập nhật PHP trong Plesk
Trong Plesk, mở Websites & Domains, chọn đúng tên miền, rồi vào PHP Settings. Tại đây có thể thấy phiên bản PHP và handler website đang sử dụng. Nếu có bản được nhà cung cấp xác nhận đã vá, bạn có thể lên kế hoạch chuyển sang phiên bản đó sau khi kiểm tra tương thích.
Điểm cần lưu ý với Plesk là không chỉ PHP của website. Nhà sản xuất Plesk cũng có thông báo cập nhật thành phần sw-engine/plesk-engine dùng cho chính giao diện quản trị. Nếu đang quản lý máy chủ, hãy cập nhật Plesk theo hướng dẫn chính thức và kiểm tra các nhánh PHP được cài trên máy, không chỉ thay phiên bản cho một domain.
Không có quyền hosting thì phải làm sao?
Hãy gửi nhà cung cấp hosting hoặc người quản trị một yêu cầu rõ ràng: “Nhờ kiểm tra website đang dùng bản PHP nào, bản đó đã khắc phục CVE-2026-109618 và CVE-2026-109619 chưa, và nếu chưa thì phương án cập nhật an toàn là gì?”
Không nên tự tạo một trang phpinfo() công khai chỉ để kiểm tra. Nếu để lộ trên Internet, trang này có thể tiết lộ nhiều thông tin cấu hình máy chủ không cần thiết.
Phát hiện PHP chưa vá: Chủ website cần làm gì ngay?
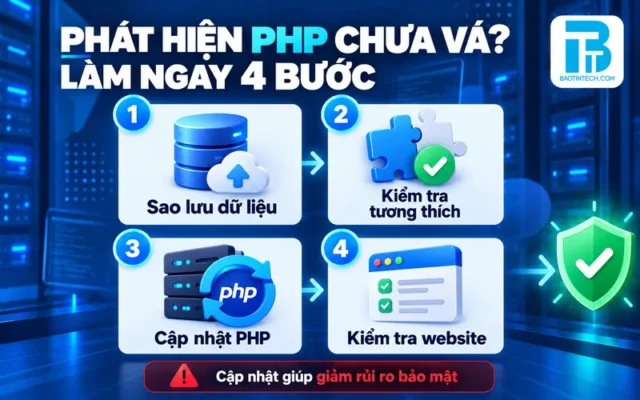
Bước 1. Sao lưu cả mã nguồn lẫn cơ sở dữ liệu
Trước khi nâng cấp, cần có bản sao lưu tệp website, dữ liệu WordPress/WooCommerce và cấu hình quan trọng. Với website bán hàng, hãy cân nhắc thời điểm sao lưu và thời gian bảo trì để hạn chế thất lạc đơn hàng phát sinh giữa các lần sao lưu.
Bước 2. Kiểm tra tương thích trên môi trường thử nghiệm
PHP mới có thể khiến plugin, theme hoặc mã tùy chỉnh cũ phát sinh lỗi. Nếu có staging, hãy kiểm tra tại đây trước. Những vị trí quan trọng gồm đăng nhập, trang sản phẩm, biểu mẫu, thanh toán, gửi email và tác vụ chạy theo lịch.
Bước 3. Cập nhật lên bản PHP đã được vá
Ưu tiên phiên bản bảo mật mới nhất thuộc nhánh còn được hỗ trợ và tương thích với ứng dụng. Với shared hosting, yêu cầu nhà cung cấp thực hiện nếu bạn không có quyền. Với Plesk/VPS, người quản trị cũng cần cập nhật các gói PHP tương ứng, không chỉ thay lựa chọn trong giao diện nếu bản PHP mới chưa được cài.
Bước 4. Kiểm tra lại sau khi chuyển đổi
Sau cập nhật, xác nhận PHP đang thực thi đúng phiên bản đã vá. Kiểm tra website bằng một quy trình thực tế, xem log lỗi nếu có quyền và theo dõi phát sinh trong các giờ đầu sau cập nhật. Nếu gặp lỗi, dùng phương án khôi phục đã chuẩn bị, đồng thời phối hợp nhà cung cấp để duy trì bản vá bảo mật chứ không quay lại bản dễ bị ảnh hưởng vô thời hạn.
Điểm quan trọng: Tắt một tùy chọn PHP, đổi mật khẩu, bật Cloudflare hoặc cài WAF không thay thế việc cập nhật bản vá của PHP. Những biện pháp đó chỉ có thể hỗ trợ phòng vệ trong phạm vi nhất định.
Cập nhật PHP xong, website đã an toàn hoàn toàn chưa?
Chưa thể kết luận như vậy. Cập nhật PHP xử lý các lỗ hổng thuộc PHP đã được sửa, nhưng website vẫn còn WordPress, plugin, theme, tài khoản đăng nhập, máy chủ, cơ sở dữ liệu và nhiều dịch vụ liên quan. Mỗi thành phần có rủi ro riêng.
Vấn đề không chỉ xảy ra với PHP: phần mềm hết hỗ trợ có thể không còn nhận bản vá bảo mật. Bạn có thể đọc thêm bài Windows 10 hết hỗ trợ và các rủi ro bảo mật để hiểu vì sao việc theo dõi vòng đời cập nhật quan trọng với cả website lẫn máy tính.
Đối với một cửa hàng trực tuyến, đừng chỉ tải trang chủ rồi kết luận “ổn”. Hãy thử tìm sản phẩm, thêm vào giỏ, mở trang thanh toán ở chế độ kiểm thử, xác nhận email giao dịch và kiểm tra các tích hợp quan trọng. Website có thể nhìn bình thường nhưng một chức năng kinh doanh âm thầm bị lỗi.
Cuối cùng, cần phân biệt lỗ hổng có thể khai thác với dấu hiệu bị xâm nhập. Nếu có cảnh báo tệp lạ, tài khoản quản trị bất thường, log truy cập đáng ngờ hoặc thay đổi cấu hình không rõ nguyên nhân, hãy tiến hành điều tra sự cố. Chỉ nâng cấp PHP không tự động loại bỏ mã độc đã có mặt từ trước.
Điều chủ website nên nhớ sau đợt cảnh báo PHP2Shell
Tin tức có thể khiến người đọc chú ý bằng những cụm như “lỗ hổng nghiêm trọng” hay “nguy cơ chiếm quyền máy chủ”. Nhưng hành động thực tế lại khá rõ ràng: biết website đang chạy công nghệ nào, ai chịu trách nhiệm cập nhật, phiên bản nào đã được vá và kiểm tra lại nghiệp vụ sau nâng cấp.
Nếu bạn dùng WordPress hoặc WooCommerce, hãy bắt đầu từ mục Sức khỏe website ngay hôm nay. Nếu đang vận hành hosting bằng Plesk, hãy kiểm tra cả PHP của tên miền và bản cập nhật thành phần Plesk. Một lần rà soát chủ động có ích hơn nhiều so với chờ đến khi website hiển thị lỗi hoặc khách hàng báo không đặt được hàng.
Nếu muốn tìm hiểu thêm về công nghệ, bảo mật phần mềm và cách sử dụng thiết bị an toàn, bạn có thể theo dõi các bài chia sẻ trên website Bảo Tín Tech.
Video: Lỗ hổng PHP tháng 10/2026 và cách bảo vệ website
Xem video tóm tắt về sự kiện PHP2Shell. Sau đó, bạn có thể đối chiếu phiên bản PHP của website với bảng bản vá và thực hiện các bước kiểm tra trong bài.
Xem video trực tiếp trên YouTube nếu trình phát bị chặn
Câu hỏi thường gặp về lỗ hổng PHP tháng 10/2026
PHP là gì, và WordPress có sử dụng PHP không?
PHP là ngôn ngữ lập trình chạy phía máy chủ, thường dùng để tạo nội dung và xử lý chức năng của website. WordPress được phát triển bằng PHP, nên chủ website WordPress cần kiểm tra bản PHP trên hosting.
Website sử dụng PHP có chắc chắn đã bị hack không?
Không. Việc đang chạy phiên bản PHP bị ảnh hưởng thể hiện nguy cơ bảo mật, không phải bằng chứng đã có người xâm nhập. Cần cập nhật bản vá và kiểm tra log hoặc dấu hiệu bất thường khi cần.
PHP 8.4.25 có cần cập nhật không?
Có. Với bản PHP 8.4 thông thường chưa được nhà cung cấp backport bản vá, mốc sửa hai lỗ hổng là 8.4.27. Hãy liên hệ nhà cung cấp hoặc quản trị viên để xác nhận gói cài đặt thực tế.
Cập nhật WordPress có tự cập nhật PHP không?
Không. WordPress và PHP là hai thành phần khác nhau. Cập nhật lõi WordPress, theme hay plugin không mặc nhiên nâng phiên bản PHP do hosting vận hành.
Nâng cấp PHP có làm lỗi giỏ hàng WooCommerce không?
Có thể xảy ra lỗi tương thích với plugin hoặc mã tùy chỉnh cũ. Nên sao lưu, thử trên staging và kiểm tra luồng mua hàng, thanh toán, email trước và sau khi cập nhật.
Có Cloudflare hoặc WAF rồi có cần vá PHP không?
Vẫn cần. WAF có thể giúp lọc một số yêu cầu nguy hiểm nhưng không thay thế bản vá cho lỗ hổng trong PHP runtime.
Không có quyền Plesk hoặc hosting thì phải làm gì?
Liên hệ người quản trị hoặc nhà cung cấp hosting, yêu cầu xác nhận phiên bản PHP, trạng thái vá cho CVE-2026-109618 và CVE-2026-109619 cùng kế hoạch cập nhật.

